
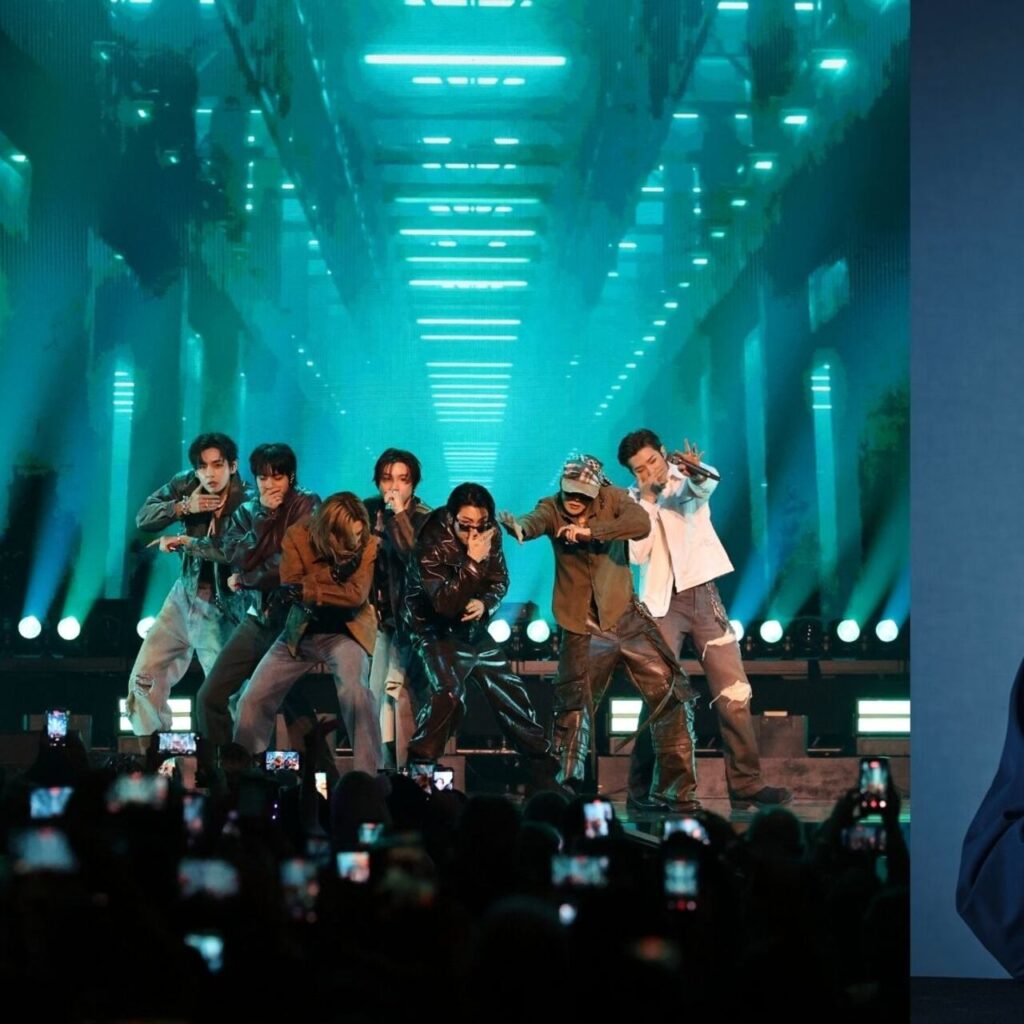
La alta demanda y la expectativa por ver a la banda de K-pop en el Estadio Único encendieron las alarmas de los ciberespecialistas. Advierten sobre páginas clonadas, reventa fraudulenta en redes y captura de datos bancarios mediante inteligencia artificial.
La desbordante expectativa por los conciertos de BTS en el Estadio Único de La Plata desencadenó un marcado incremento de alertas de ciberseguridad por estafas virtuales, clonación de entradas y robo de datos personales dirigidos a los fanáticos desesperados por conseguir una ubicación.
Especialistas de Fortinet advirtieron que la altísima demanda de tickets para ver al fenómeno surcoreano representa un terreno fértil para ciberdelincuentes. Durante el primer semestre de 2026, la Argentina registró 2.300 millones de intentos de ciberataques y casi 594.000 escaneos de vulnerabilidades, cifras que se potencian ante la urgencia de compras masivas en eventos internacionales o festivales de gran escala como el Primavera Sound.
Entre las maniobras más extendidas destaca el phishing perfeccionado con inteligencia artificial mediante correos, ofertas relámpago en redes sociales o enlaces vía WhatsApp que conducen a sitios apócrifos diseñados para clonar interfaces oficiales y sustraer credenciales bancarias. A esto se le suma el peligro de ingresar a transmisiones pirateadas en vivo que exigen descargas con troyanos o la interceptación de credenciales al utilizar redes Wi-Fi públicas en las inmediaciones del estadio.
Modalidades de fraude más habituales:
- Entradas apócrifas y reventa falsa: Venta de accesos falsos o duplicación de códigos QR capturados de publicaciones en redes sociales.
- Sitios web clonados: Páginas no oficiales que simulan ser ticketeras autorizadas para capturar contraseñas y números de tarjetas de crédito.
- Falsas transmisiones en vivo: Enlaces que prometen emisiones gratuitas del show a cambio de descargas maliciosas o registro de datos.
- Riesgo en redes públicas: Redes Wi-Fi abiertas cerca del estadio utilizadas por atacantes para interceptar tráfico de datos sensibles.
Recomendaciones clave para evitar fraudes:
- Comprar accesos única y exclusivamente a través de las plataformas web y canales oficiales del evento.
- No publicar imágenes ni capturas de las entradas digitales, códigos QR o códigos de barras en redes sociales.
- Evitar hacer clic en enlaces sospechosos con ofertas «de último momento» o descuentos fuera de mercado.
- No conectarse a redes Wi-Fi públicas o desconocidas para efectuar transacciones bancarias o consultar billeteras virtuales.
Frente al avance de estas técnicas de engaño, tanto especialistas como organizadores insisten en elevar los recaudos de seguridad digital individual para evitar pérdidas económicas y situaciones de angustia en la previa del espectáculo.
Más historias
Presupuesto 2027: los municipios bonaerenses llegan al debate con menos recursos reales
Nuevo pliego del transporte platense: qué cambiará para las empresas y los pasajeros
Tembló en San Juan durante la medianoche y hubo una réplica de menor intensidad